
央视网消息:11月10日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)与补天漏洞响应平台、漏洞盒子等漏洞收集平台在2026年网络和数据安全产业论坛共同发布并签署《网络产品安全漏洞收集平台自律公约》(以下简称《公约》)。
漏洞收集平台连接漏洞研究者、网络产品提供者等,是发现风险、传递信息、协同处置的重要纽带。为建设规范有序、充满活力的网络产品安全漏洞收集和发布渠道,NVDB组织漏洞收集平台研究制定《公约》。《公约》共4章18条,对依法依规开展平台备案、能力建设、用户管理、活动开展,以及漏洞收集、评估、处置、发布全过程管理等进行约定。
本次《公约》签署是漏洞收集平台加强自律和协同治理的重要行动,为规范平台运营,加强交流协作,共建良好生态,促进全产业链漏洞治理能力提升奠定坚实基础。
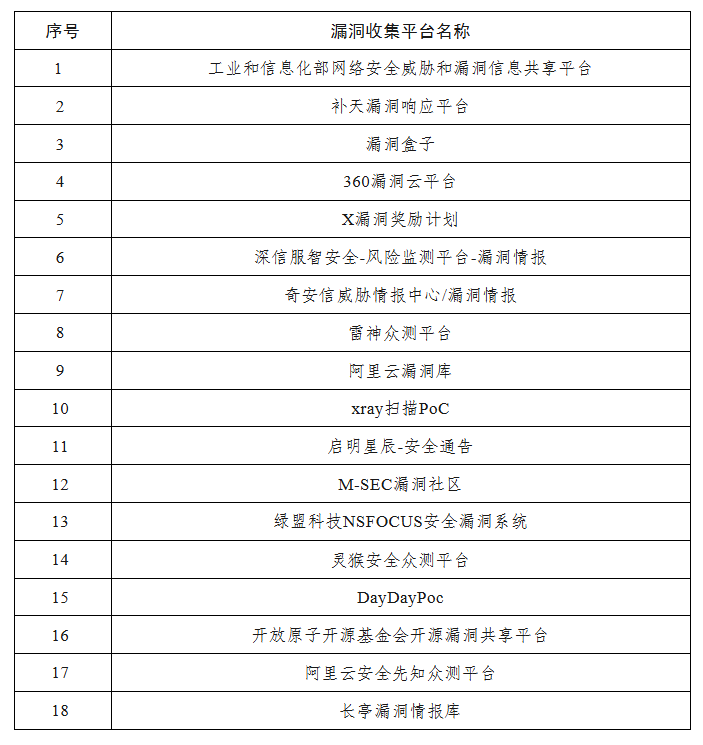
首批签署漏洞收集平台名单
(按平台备案时间排序)
网络产品安全漏洞收集平台自律公约
第一章 总 则
第一条为建设规范有序、充满活力的网络产品安全漏洞(以下简称漏洞)收集和发布渠道,依法维护国家、企业和社会公众网络安全权益,制定本公约。
第二条网络产品安全漏洞收集平台(以下简称漏洞收集平台)遵循安全合规、高质量发展的原则,充分发挥自身资源和技术优势,构建全社会共同参与的漏洞综合治理生态。
第三条工业和信息化部网络安全威胁和漏洞信息共享平台作为公约执行机构,负责组织签署和实施本公约。漏洞收集平台运营单位自愿签署本公约后,自觉接受本公约约束,遵守执行本公约内容。
第二章 自律准则
第四条严格履行漏洞收集平台备案义务,通过工业和信息化部网络安全威胁和漏洞信息共享平台开展网上备案,坚持先备案后上线,如实填报备案信息,按要求履行备案变更、备案注销手续,完成备案后在其网站主页底部位置标明备案编号。
第五条加强漏洞收集平台技术手段建设,建立健全漏洞信息接收渠道并保持畅通,留存漏洞信息接收日志不少于6个月;完善防攻击、防入侵、防病毒、防篡改、防泄露等安全技术措施,定期开展网络安全检测与风险评估,保障漏洞收集平台安全稳定运行和数据安全。
第六条加强漏洞收集平台用户管理,明确用户账号管理、信息保密等权利义务,采取必要措施核实用户信息真实性和准确性,未经用户许可不向第三方披露或授权第三方使用用户个人信息。畅通用户联系渠道,协商解决与用户的争议纠纷,设置便捷的投诉举报入口和申诉渠道,及时处理投诉举报和申诉。
第七条建立健全漏洞信息接收、验证评估、处置、发布等规范流程,自觉遵守已承诺的流程、时限、奖励等规则。
第八条通过网站等公开渠道明确说明漏洞收集的范围、方式、奖励计划等规则,引导用户合法合规开展漏洞发现,基于诚信原则如实提交漏洞信息。
第九条核实漏洞信息的真实性和完整性,客观评估漏洞危害和影响范围,避免误报或夸大漏洞风险,及时向漏洞报送者反馈漏洞收录结果。
第十条有条件联系网络产品提供者的,及时通知网络产品提供者验证和修补漏洞;无法联系网络产品提供者的,将漏洞信息提交至工业和信息化部网络威胁和漏洞信息共享平台,由其通知网络产品提供者;漏洞收集平台建立常态化联系渠道,为网络产品提供者验证和修补漏洞提供必要的技术支持。
第十一条加强与工业和信息化部网络安全威胁和漏洞信息共享平台等国家级漏洞平台的对接,建立漏洞信息传输的技术通道,报送准确、完整的漏洞信息,以及网络产品提供者反馈的漏洞修补信息,协同研判和处置重大漏洞风险。
第十二条 公开发布漏洞信息的漏洞收集平台,履行漏洞信息发布审核责任,制定漏洞信息发布审核和应急响应机制,设置责任领导、责任部门和责任人,确保合规发布漏洞信息。发现违规发布漏洞信息的行为,第一时间开展应急处置。
第十三条漏洞收集平台运营单位在开展漏洞竞赛、众测、会议等活动时,加强对活动参与方漏洞发布行为的管理,不得通过活动现场、媒体、网络平台等方式发布未修补或未公开的漏洞信息,不得发布网络运营者在用的网络、信息系统及其设备存在安全漏洞的细节情况。
第三章 执行和管理
第十四条公约签署单位接受社会监督,对违反本公约的,任何其他单位和个人均有权向公约执行机构进行投诉或举报。
第十五条公约执行机构结合自查和公众监督举报情况,经查证属实后,对违反本公约的签署单位进行指导和督促整改,必要时予以公示,发现违法违规线索,交相关部门处理。
第四章 附 则
第十六条本公约经漏洞收集平台运营单位签署并加盖单位公章后生效,由工业和信息化部网络安全威胁和漏洞信息共享平台向社会公布,自公布之日起施行。
第十七条 公约执行机构或者三分之一以上签约单位可以提议修订公约内容,经三分之二以上签约单位和公约执行机构同意,可对本公约进行修订。
第十八条本公约由工业和信息化部网络安全威胁和漏洞信息共享平台负责解释。
转载声明:本社转载稿件旨在传递更多信息,不代表本社观点与立场;如认为相关内容涉嫌侵权,请通过 chinanewsonline@yeah.net 联系我们。
 贵公网安备52011302005168号